

Commençons par une évidence. Selon le Sophos Active Adversary Report 2026, 67 % des incidents traités par ses équipes trouvent leur origine dans une attaque visant l’identité. L’industrialisation des logiciels voleurs d’informations (infostealers), les access brokers (ou courtiers d’accès en français) qui revendent des accès et un social engineering accéléré par l’intelligence artificielle expliquent cette bascule. En effet, l’attaquant se connecte plutôt qu’il ne s’introduit. Et il ne se contente pas d’exploiter un seul de ces leviers d’accès. Aujourd’hui, un voleur d’information récupère sur un poste un mot de passe et un cookie de session ; faute de second facteur au bon endroit, l’intrus ouvre une session, et si la porte résiste, il appelle le support pour faire réinitialiser le compte. Quatre étapes, quatre occasions de l’arrêter. Pour repérer où, il faut suivre le parcours complet d’une identité, de sa création à sa récupération.
L’identifiant : un mot de passe valide ne dit pas qui vous êtes
Tout part du couple identifiant / mot de passe, et d’un malentendu. Un mot de passe correct prouve une connaissance du système, pas une identité. Or cette connaissance se vole et se revend à grande échelle. Selon le 2025 Identity Threat Landscape Report de Recorded Future, près de 2 milliards d’expositions d’identifiants ont été recensées en 2025 dans des listes de couples identifiant/mot de passe associées à des logiciels malveillants.Selon le 2025 Identity Threat Landscape Report de Recorded Future, près de 2 milliards d’identifiants ont été indexés en 2025 à partir de listes issues de logiciels malveillants. Deux techniques en tirent parti : le credential stuffing, qui rejoue en masse des couples déjà fuités sur d’autres services, et le password spraying, qui teste quelques mots de passe courants sur de nombreux comptes pour passer sous les seuils de verrouillage.
Le Microsoft Digital Defense Report 2026 donne une mesure de l’ampleur du phénomène : l’usage de comptes valides, où l’attaquant s’authentifie avec des identifiants légitimes (mot de passe volé, password spraying réussi, jeton de session rejoué ou compte détourné), pèse 20 % des accès initiaux observés par Microsoft Defender Experts, juste derrière l’exécution par l’utilisateur.
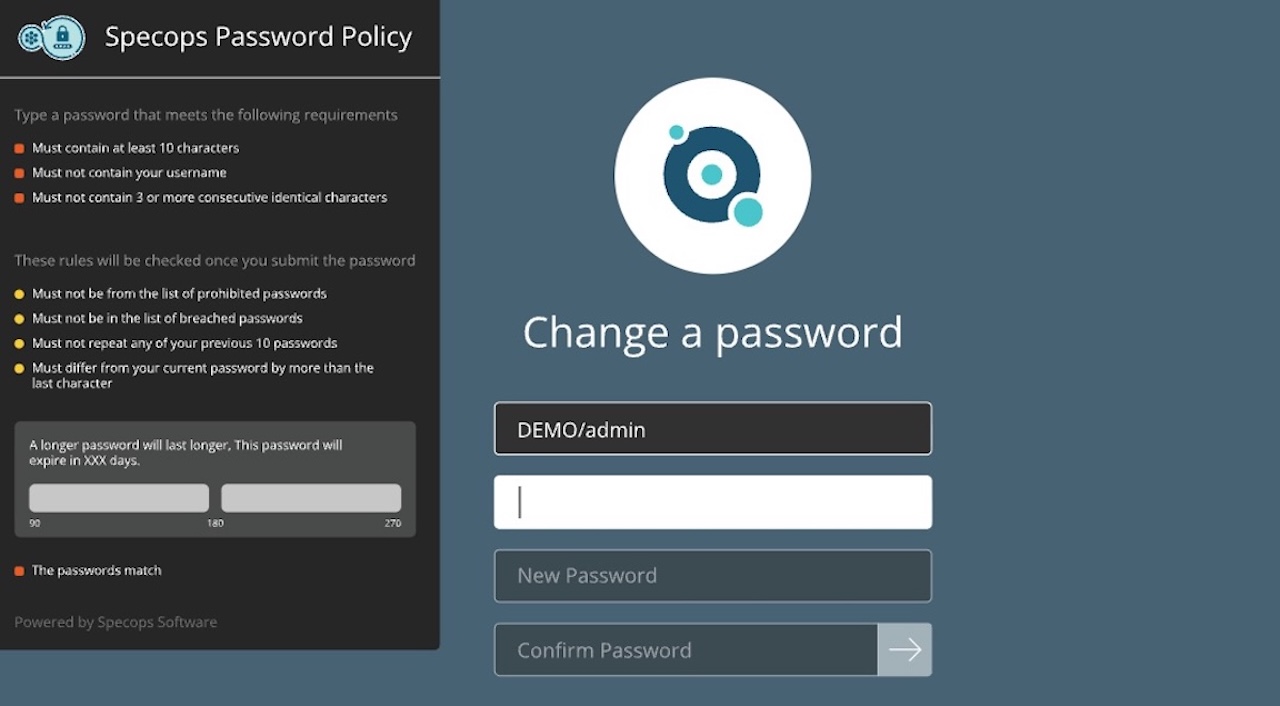
Le conseil répété chaque mois d’octobre (choisir un mot de passe robuste), atteint ici sa limite… Un mot de passe long mais déjà présent dans une fuite n’offre aucune protection. Le vrai levier se joue en amont, en vérifiant en continu qu’un mot de passe ne figure pas dans les bases de données compromises connues, et en renforçant la preuve d’identité au moment de l’enrôlement. C’est justement cet axe qu’adresse Specops avec Password Policy, qui bloque les mots de passe compromis, et Verified ID, qui adosse la vérification d’identité à des sources tierces de confiance.
La connexion : la MFA ouvre une porte, pas toutes
Vient ensuite le moment de l’authentification. Activer la MFA est l’autre réflexe promu en octobre, et il est évidemment salutaire. Encore faut-il qu’elle couvre chaque accès et qu’elle tienne compte du terminal ! Une session laissée sans second facteur, ou l’absence de contrôle de la machine qui se connecte, laisse un intrus muni d’identifiants volés entrer sans obstacle. Le rapport Sophos relève ainsi une MFA absente ou insuffisamment configuréeune absence de MFA dans 59 % des cas traités. Dès lors, deux leviers se complètent. Le premier consiste à étendre l’authentification forte aux accès qui en sont dépourvus, avec une brique comme Secure Access, et évaluer l’état de l’appareil (version du système, correctifs, conformité), avant d’accorder l’accès. C’est ce que propose Specops Device Trust. Un identifiant valide présenté depuis une machine inconnue mérite un examen. Mais la MFA a ses propres limites, et l’attaque se déplace alors d’un cran, vers la session elle-même.
 © Specops
La session : l’attaque qui commence une fois connecté
Car l’authentification n’est qu’un moment bref. La session, elle, s’étend sur la durée. Une fois l’utilisateur authentifié, un jeton de session, matérialisé par un cookie, prend le relais pour ne pas redemander le mot de passe à chaque action. Ce jeton est devenu la cible clé des assaillants. Les attaques par interposition (adversary-in-the-middle) glissent un relais entre l’utilisateur et le service légitime : la victime s’authentifie normalement, MFA comprise, mais le cookie de session est capté au passage puis rejoué. Les infostealers, eux, exfiltrent directement ces cookies depuis le navigateur. Le vol de jeton de session est d’ailleurs répertorié par le référentiel MITRE ATT&CK.
Le Microsoft Digital Defense Report 2026 observe que cet hameçonnage par interposition domine désormais le phishing (45 % des URL malveillantes) et capte mot de passe et code MFA en temps réel pour voler le cookie de session et contourner la MFA. Toujours selon Recorded Future, 276 millions d’identifiants indexés en 2025 à partir de données issues de logiciels malveillants (soit 31 % des identifiants de cette catégorie recensés par l’entreprise) étaient associés à des cookies de session actifs, susceptibles de permettre un contournement de la MFA.Toujours selon Recorded Future, 276 millions d’identifiants dérobés en 2025 (soit 31 % du total collecté par les infostealers), contenaient un cookie de session actif, capable de contourner la MFA.
La parade ne relève donc plus de l’authentification initiale, mais d’une vérification continue. La bonne approche ? Réévaluer le risque pendant la session (accès conditionnel), surveiller en permanence la posture des terminaux, raccourcir la durée de validité des jetons et garder la visibilité sur les appareils non gérés, en BYOD ou appartenant à des tiers. La confiance accordée à l’ouverture de session ne doit pas valoir pour toute sa durée.
Récupération d’accès : le support informatique, nouvelle ligne de front ?
Il reste un dernier maillon à explorer. Mais c’est aussi le plus contre-intuitif : la récupération d’accès. Réinitialiser un mot de passe oublié ou débloquer un compte, cela n’a rien d’anodin. Il s’agit tout simplement de rendre les clés d’accès à celui qui en fait la demande… Mieux vaut donc vérifier d’abord à qui l’on s’adresse. Le processus lui-même est devenu une cible. Le groupe Scattered Spider en a fait une spécialité, en se faisant passer par téléphone pour des collaborateurs auprès des équipes support afin d’obtenir une réinitialisation. L’agence américaine CISA a parfaitement documenté le processus. Et le phénomène progresse ! Selon le Global Incident Response Report 2026 d’Unit 42 de Palo Alto Networks, la part des accès initiaux relevant de l’ingénierie sociale hors phishing est passée de 3 % en 2021 à 11 % en 2025. Le clonage vocal par IA constitue par ailleurs un risque supplémentaire pour les procédures de vérification d’identité.de Palo Alto Networks, l’ingénierie sociale hors phishing est passée de 3 % des accès initiaux en 2021 à 11 % en 2025, et le clonage vocal par IA rend la supercherie plus difficile à repérer.
Deux réponses doivent alors être combinées : un self-service de réinitialisation à vérification forte, qui rend la main à l’utilisateur sans passer par un tiers faillible, avec un service tel qu’uReset ; et un protocole qui outille le support pour confirmer l’identité de l’appelant par une preuve vérifiable plutôt que par des questions de connaissance, date de naissance ou matricule trop faciles à collecter, avec Secure Service Desk.
Mis bout à bout, ces quatre angles morts amènent à un constat : un attaquant n’a besoin de forcer qu’un seul maillon pour pénétrer un système d’information alors que la ligne de défense devrait tenir sur toute la chaîne. Le mois de la cybersécurité rappelle une exigence essentielle : ne laisser aucun maillon de la chaîne des identités sans protection.« Secure Our World », le thème 2026 du mois de la cybersécurité, se résume à cette idée : ne rien laisser ouvert. La sécurité de l’identité se joue en continu, de la création de l’identifiant à la récupération d’accès, et pas seulement à l’instant de la connexion. À vous de repérer, ce mois-ci, lequel de ces quatre maillons est le moins surveillé chez vous.
