
Oracle et OpenAI s’allient pour traquer les failles de sécurité de l’IA en entreprise
À l’occasion d’Oracle AI World 2026, Oracle et OpenAI ont annoncé un renforcement de leur partenariat autour de la cybersécurité.
À l’occasion d’Oracle AI World 2026, Oracle et OpenAI ont annoncé un renforcement de leur partenariat autour de la cybersécurité.

Le projet PHP fournit des instructions permettant d'empêcher toute nouvelle exploitation de failles RCE dans certains contextes.
Les modèles Astra et Sol ont mal interprété les instructions lors d'une utilisation en interne, ce qui a de graves répercussions sur la surveillance de l'alignement.

Le navigateur de Google affichera deux types d'avertissements selon que le site est jugé dangereux ou simplement suspect.

Le procès de cette affaire de détournement crypto XXL vient de se terminer à Paris. Le jugement doit être rendu au début du mois de novembre.
Si des sites web recommencent à être disponibles après avoir été, par mesure de sécurité, coupés, il reste encore bien des services PHP à mettre à jour après la publication de deux correctifs critiques.

Deux failles PHP critiques ont été identifiées, affectant plusieurs versions du logiciel dont les mainteneurs n'assurent plus le support. Des correctifs exceptionnels ont été publiés, mais le CERT-FR recommande d'isoler les équipements affectés.

Dans un rapport de 80 pages, les experts de l’Anssi livrent leurs recommandations pour limiter les violations de données applicatives. Des préconisations basées sur leur retour d’expérience après analyse des incidents de ce type.

Pendant un peu plus d'une heure lundi, le répertoire permettant de télécharger l'outil de contrôle en ligne de commande d'OVHcloud a été compromis pour diffuser un logiciel malveillant. L'attaque a été repérée par un utilisateur et bloquée par OVHcloud.

Le principal mis en cause dans l’affaire du détournement d’un milliard de jetons HLG, des cryptos qui pesaient alors environ 14 millions d’euros, s’était fait remarqué par des publications autour de la sécurité des NFT.
L’ancien développeur d’une entreprise crypto est accusé d’avoir créé une porte dérobée dans le protocole pour générer ensuite un milliard de tokens et les revendre.

L'intelligence artificielle n'est pas seulement un atout, c'est aussi une nouvelle faille. Le directeur technique de NordVPN avertit que nos assistants virtuels seront les prochaines cibles.
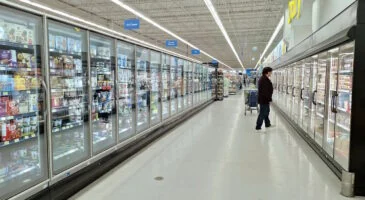
La campagne de sabotage ne se limite pas aux équipements Danfoss. Des installation Dixell et Copeland sont également affectées. S'ajoute à la liste des victimes des magasins Leclerc, mais aussi Carrefour et Monoprix.
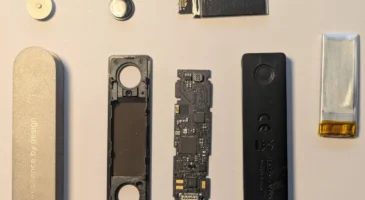
Le fabricant de portefeuilles cryptographiques Ledger suspend son partenariat avec le revendeur CryptoBilis. Une investigation confirme la présence d'implants physiques espions sur des appareils vendus en Asie du Sud-Est.
De nombreux magasins français, un nombre précis inconnu, viennent d’être touchés par cette attaque de grande ampleur.
Trois adolescents de 17 ans, tout juste arrêtés, sont accusés d’avoir été derrière ce genre de service qui agrège dans l’illégalité des données personnelles qui ont fuité.
Mentions légales | Conditions générales d'utilisation | Politique de protection des données personnelles | Cookies | Foire aux questions - Vos choix concernant l'utilisation de cookies | Paramétrer les cookies | Copyright © 2025 ZDNET ZDNET France is operated by CUP Interactive SAS (France) under license from Ziff Davis | ZDNET France est exploité par CUP Interactive SAS (France) sous licence de Ziff Davis.
