Depuis plus d'un an, la firme de Redmond mène une guerre d'usure contre les administrateurs et les utilisateurs souhaitant initialiser une machine Windows 11 sans compte Microsoft (MSA). Mais comme le révèle Windows Latest, une nouvelle faille se cache au cœur même de l'interface d'installation (OOBE).
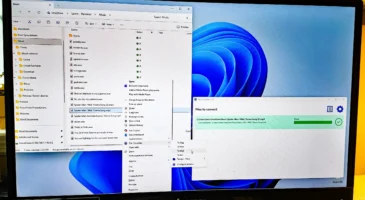
Sur les dernières images ISO de Windows 11 Famille (ainsi que sur la build Insider expérimentale 29677), il suffit de se rendre sur la page demandant l'ajout du compte Microsoft et de cliquer sur le petit lien "En savoir plus" situé dans le paragraphe sous les options de connexion.
Après le chargement de la page, le système bascule directement sur l'écran "Qui va utiliser cet appareil ?", permettant la saisie d'un nom d'utilisateur local et d'un mot de passe associé à des questions de sécurité.
Le jeu du chat et de la souris avec les administrateurs IT
Cette brèche intervient alors que Microsoft a multiplié les correctifs dans ses versions Insider en 2025 pour bloquer les méthodes d'évitement, arguant que ces mécanismes permettaient de quitter la phase de configuration avec un appareil qui n'était pas entièrement paramétré pour l'écosystème de l'éditeur.
Pourtant, en interne, l'obligation du compte Microsoft ne fait pas l'unanimité. Face aux plaintes des utilisateurs, certains cadres reconnaissent la friction engendrée.
Bien que Pavan Davuluri, président de Windows, ait promis en juillet une expérience de configuration plus rapide, la suppression du compte Microsoft obligatoire n'a jamais été officiellement à l'ordre du jour.
Impact pour les professionnels
Pour les utilisateurs professionnels et les techniciens support, cette faille est une aubaine. Elle permet d'accélérer le staging des machines de test ou de prêt, sans avoir à recourir à des outils tiers de création d'ISO personnalisées (comme Rufus) ou à des comptes Microsoft jetables.
Pour les collaborateurs, cela signifie potentiellement la livraison de machines préconfigurées plus rapidement par les équipes d'assistance de proximité, avec une séparation entre l'environnement local et l'identité cloud (Azure AD) jusqu'à ce que l'intégration finale au domaine soit requise.
Il est toutefois hautement probable que Microsoft identifie ce comportement comme un bug et le corrige dans les prochaines mises à jour de production. En attendant, ce simple lien met en lumière la tension persistante entre la stratégie "Cloud-First" des éditeurs et le besoin viscéral d'autonomie et de contrôle des DSI.